9 biện pháp bảo mật email doanh nghiệp cần thực hiện ngay hôm nay
Bảo mật email doanh nghiệp không chỉ dừng lại ở việc cấu hình DNS hay bật tính năng trên máy chủ — thực tế cho thấy phần lớn sự cố bảo mật xuất phát từ thói quen người dùng: mật khẩu quá yếu, bị lừa qua email phishing, hoặc không thu hồi tài khoản kịp thời khi nhân viên nghỉ việc.
Do vậy, trong bài viết này, mình sẽ tập trung phân tích và nêu các biện pháp thực tế mà bất kỳ doanh nghiệp nào cũng có thể áp dụng ngay hôm nay để tăng cường bảo mật.
Chúng ta cùng bắt đầu nhé!
Vì sao bảo mật email doanh nghiệp lại quan trọng?
Đầu tiên, có thể bạn chưa biết, email là kênh tấn công số một nhắm vào doanh nghiệp.
Theo Verizon Data Breach Investigations Report 2025, khoảng 94% malware được phát tán qua email, và ~68% sự cố bảo mật có yếu tố con người — bao gồm click nhầm link, cung cấp thông tin cho kẻ tấn công hoặc dùng mật khẩu yếu. Thiệt hại từ Business Email Compromise (BEC) tại khu vực APAC trung bình lên tới ~137.000 USD mỗi vụ.
Ba hình thức tấn công phổ biến nhất qua email doanh nghiệp là spoofing (giả mạo địa chỉ gửi), phishing (lừa đảo lấy thông tin đăng nhập) và BEC (giả mạo cấp trên để yêu cầu chuyển tiền hoặc thay đổi thông tin thanh toán). Cả ba đều khai thác điểm yếu về con người trước khi khai thác điểm yếu kỹ thuật.
Công nghệ như SPF, DKIM, DMARC hay anti-spam chỉ là một nửa giải pháp. Nửa còn lại chính là thói quen người dùng hằng ngày - điều mà quyết định email doanh nghiệp có thực sự được bảo mật hay không. Hai lớp bảo vệ này phải đi cùng nhau để vừa hỗ trợ, vừa tăng cường bảo mật cho doanh nghiệp khi sử dụng email.
Quản lý mật khẩu tài khoản email
Mỗi tài khoản email phải có một mật khẩu riêng biệt — không tái sử dụng mật khẩu từ tài khoản khác, dù là tài khoản mạng xã hội hay dịch vụ nội bộ.
Nghiên cứu từ Google và Harris Poll chỉ ra ~80% vụ chiếm đoạt tài khoản xuất phát từ mật khẩu yếu hoặc bị tái sử dụng sau khi lộ qua một vụ rò rỉ dữ liệu khác (credential stuffing).
Tiêu chuẩn mật khẩu nên áp dụng:
- Độ dài tối thiểu 12–16 ký tự, kết hợp chữ hoa, chữ thường, số và ký tự đặc biệt
- Ưu tiên passphrase — chuỗi 4–5 từ ngẫu nhiên ghép lại (ví dụ dạng: xe.mưa.bàn.xanh.2026) vừa dài vừa khó đoán hơn mật khẩu ngắn phức tạp
- Không dùng tên công ty, ngày sinh, số điện thoại hoặc các thông tin có thể đoán được
Lưu trữ mật khẩu đúng cách:
Dùng trình quản lý mật khẩu (password manager) như Bitwarden, 1Password hoặc KeePass để lưu và tạo mật khẩu mạnh tự động. Tuyệt đối không lưu mật khẩu trên file Excel chung, giấy ghi chú cạnh màn hình hay nhóm chat nội bộ — đây là những điểm rò rỉ thường gặp nhất trong thực tế vận hành.
Mật khẩu mạnh là lớp phòng thủ đầu tiên và cũng là lớp dễ bị bỏ qua nhất — bước tiếp theo là quản lý vòng đời của mật khẩu.
Đổi mật khẩu đúng cách và đúng thời điểm
Quan niệm cũ về việc bắt buộc đổi mật khẩu mỗi 30–90 ngày đã được NIST SP 800-63B (cập nhật 2024) bác bỏ.
Ép đổi định kỳ máy móc thường dẫn đến người dùng chỉ thêm một con số cuối (Abc123! → Abc124!) — thực tế làm mật khẩu yếu hơn chứ không mạnh hơn.
Đổi mật khẩu khi nào là đúng:
- Nghi ngờ tài khoản bị lộ hoặc nhận thông báo từ dịch vụ have i been pwned
- Sau bất kỳ sự cố bảo mật nào trong tổ chức
- Khi nhân viên có quyền truy cập vào tài khoản đó nghỉ việc hoặc chuyển bộ phận
- Với tài khoản nhạy cảm như ceo@, ketoan@, admin@, info@ — nên đổi định kỳ 3–6 tháng một lần kết hợp bật 2FA
Nguyên tắc đơn giản: đổi khi có lý do, không phải đổi vì hết hạn. Lịch đổi có chủ đích sẽ hiệu quả hơn nhiều so với lịch cứng theo tháng.
Bật xác thực hai yếu tố (2FA) và kiểm soát truy cập
Xác thực hai yếu tố (2FA) là biện pháp có tác động lớn nhất so với công sức bỏ ra. Microsoft ước tính mật khẩu mạnh kết hợp 2FA có thể ngăn chặn hơn 99% vụ chiếm tài khoản tự động. Đây là con số đáng để doanh nghiệp hành động ngay.
Lựa chọn phương thức 2FA:
- Ưu tiên app authenticator (Google Authenticator, Microsoft Authenticator, Authy) — mã OTP thay đổi mỗi 30 giây, không phụ thuộc SIM
- Hạn chế dùng 2FA qua SMS vì dễ bị SIM swapping; nếu chưa có lựa chọn khác thì vẫn tốt hơn không có 2FA
- Hardware key (YubiKey) là lựa chọn mạnh nhất cho tài khoản admin hoặc tài khoản xử lý tài chính
Kiểm soát truy cập hằng ngày:
- Không đăng nhập email công việc trên wifi công cộng (sân bay, quán cà phê) nếu không có VPN; wifi không mã hóa có thể bị chặn bắt dữ liệu (man-in-the-middle)
- Kiểm tra định kỳ danh sách phiên đăng nhập và thiết bị đang kết nối; thu hồi ngay phiên lạ hoặc thiết bị không nhận ra
- Phân quyền tối thiểu: nhân viên chỉ có quyền truy cập vào hộp thư họ cần, không cấp quyền admin rộng hơn nhiệm vụ
- Khi nhân viên nghỉ việc, thu hồi quyền truy cập và đổi mật khẩu tài khoản liên quan trong ngày — không để đến cuối tuần
Kiểm soát truy cập chặt chẽ ngay từ đầu sẽ giảm thiểu thiệt hại ngay cả khi một tài khoản bị xâm phạm.
Thói quen chống phishing và lừa đảo qua email
Phishing là hình thức tấn công mà công nghệ khó chặn hoàn toàn vì nó nhắm vào người đọc, không phải máy chủ. Theo kinh nghiệm hỗ trợ hàng trăm doanh nghiệp tại iNET, phần lớn sự cố nghiêm trọng bắt đầu từ một nhân viên click nhầm một link trông có vẻ quen thuộc.
Kiểm tra trước khi tương tác với email:
- Xem kỹ địa chỉ người gửi đầy đủ (không chỉ tên hiển thị) — kẻ tấn công có thể đặt tên hiển thị là "CEO Nguyễn Văn A" nhưng địa chỉ thật là một domain lạ
- Hover qua link trước khi click để xem URL thật; không click vào link rút gọn trong email quan trọng nếu chưa xác minh
- Không cung cấp mật khẩu, OTP hay thông tin tài khoản ngân hàng qua email dù yêu cầu trông có vẻ hợp lệ
Nhận diện dấu hiệu BEC (Business Email Compromise):
- Email "khẩn cấp" từ cấp trên yêu cầu chuyển tiền ngay, đổi thông tin tài khoản nhận tiền của nhà cung cấp, hoặc mua thẻ quà tặng
- Nội dung tạo áp lực thời gian ("làm ngay bây giờ, đừng hỏi ai") — đây là dấu hiệu đặc trưng nhất của BEC
- Xác minh mọi yêu cầu tài chính qua kênh độc lập (gọi điện trực tiếp, nhắn tin qua app nội bộ) trước khi thực hiện
Đào tạo nhân viên định kỳ:
Nhận thức về phishing cần được duy trì, không phải đào tạo một lần rồi thôi. Tổ chức diễn tập phishing nội bộ mỗi 6 tháng để đo lường mức độ cảnh giác thực tế và xác định nhóm cần đào tạo thêm.
Thói quen kiểm tra kỹ trước khi click là hàng rào quan trọng nhất mà không công nghệ nào có thể thay thế hoàn toàn.
Checklist bảo mật email doanh nghiệp khi sử dụng
| Biện pháp | Khuyến nghị cụ thể | Mức ưu tiên |
|---|---|---|
| Mật khẩu riêng từng tài khoản | Không tái sử dụng mật khẩu từ bất kỳ dịch vụ nào khác | Bắt buộc |
| Độ mạnh mật khẩu | Tối thiểu 12–16 ký tự, hoa/thường/số/ký tự đặc biệt | Bắt buộc |
| Trình quản lý mật khẩu | Dùng Bitwarden, 1Password hoặc KeePass; không lưu trên Excel/giấy | Bắt buộc |
| Đổi mật khẩu có chủ đích | Đổi khi nghi lộ, sau sự cố, khi nhân viên nghỉ; tài khoản nhạy cảm 3–6 tháng/lần | Bắt buộc |
| Bật 2FA | Ưu tiên app authenticator; bắt buộc với tài khoản admin/tài chính | Bắt buộc |
| Tránh wifi công cộng / dùng VPN | Không đăng nhập email công việc trên mạng không tin cậy nếu chưa có VPN | Nên có |
| Kiểm tra phiên đăng nhập | Rà soát thiết bị & phiên hoạt động định kỳ; thu hồi phiên lạ ngay | Nên có |
| Thu hồi tài khoản nhân viên nghỉ | Vô hiệu hóa và đổi mật khẩu tài khoản liên quan trong ngày nhân viên nghỉ | Bắt buộc |
| Đào tạo chống phishing | Đào tạo định kỳ + diễn tập phishing nội bộ mỗi 6 tháng | Nên có |
Checklist này bao gồm 9 biện pháp cốt lõi — hoàn thành toàn bộ nhóm "Bắt buộc" trước, sau đó bổ sung nhóm "Nên có" theo năng lực đội ngũ.
SPF, DKIM, DMARC là gì? (nền tảng kỹ thuật — tổng quan)
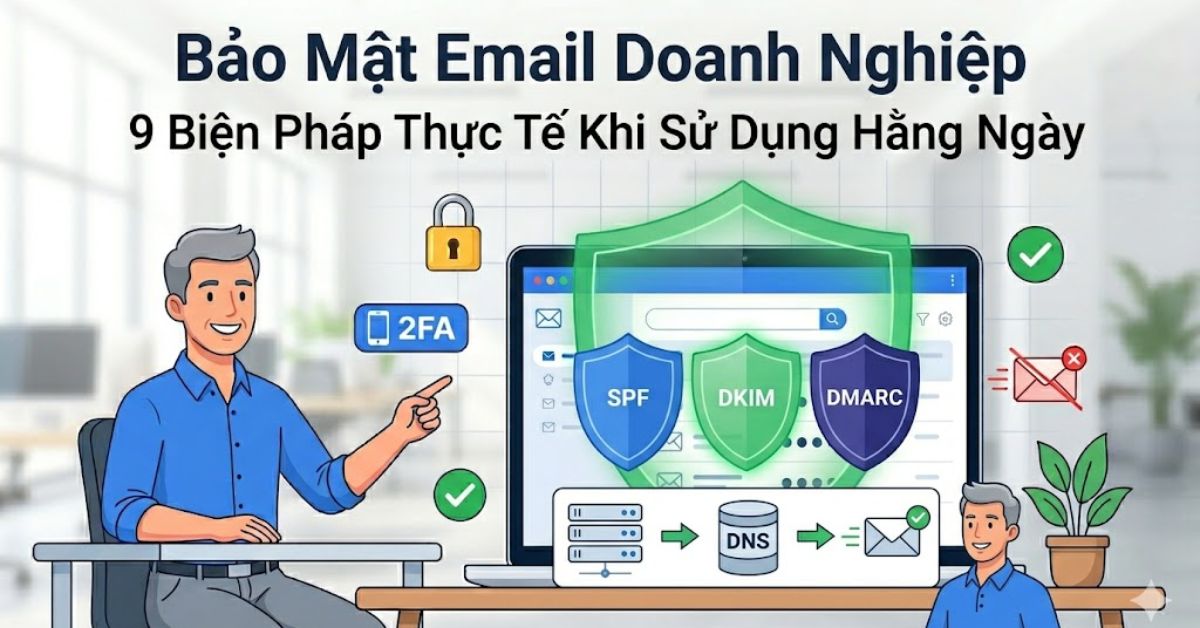
Ba bản ghi DNS này là nền tảng kỹ thuật giúp xác thực email gửi đi từ tên miền doanh nghiệp, ngăn kẻ xấu giả mạo địa chỉ gửi. Chúng hoạt động ở tầng máy chủ, bổ trợ cho các biện pháp vận hành ở tầng người dùng đã nêu trên.
| Bản ghi | Vai trò chính |
|---|---|
| SPF | Khai báo danh sách máy chủ được phép gửi email thay mặt tên miền của bạn |
| DKIM | Gắn chữ ký số vào mỗi email để máy chủ nhận xác minh nội dung không bị can thiệp |
| DMARC | Định nghĩa chính sách xử lý (reject/quarantine) khi SPF hoặc DKIM thất bại, đồng thời gửi báo cáo về tên miền bạn |
Khi cả ba được triển khai đúng, tỷ lệ email giả mạo (spoofing) từ tên miền của bạn giảm đáng kể — Google và Yahoo từ 2024 yêu cầu bắt buộc SPF và DKIM cho người gửi hàng loạt, và DMARC giúp giảm ~4 lần lượng email giả mạo lọt vào hộp thư người nhận theo dữ liệu từ Valimail 2024.
Ba bản ghi này cần được cấu hình bởi quản trị viên tên miền và không ảnh hưởng đến thao tác hằng ngày của người dùng cuối.
Để biết cụ thể chúng là gì, mời bạn xem các bài viết sau đây: hướng dẫn cấu hình SPF, cấu hình DKIM là gì, cấu hình DMARC là gì
Các lớp bảo vệ kỹ thuật khác nên có
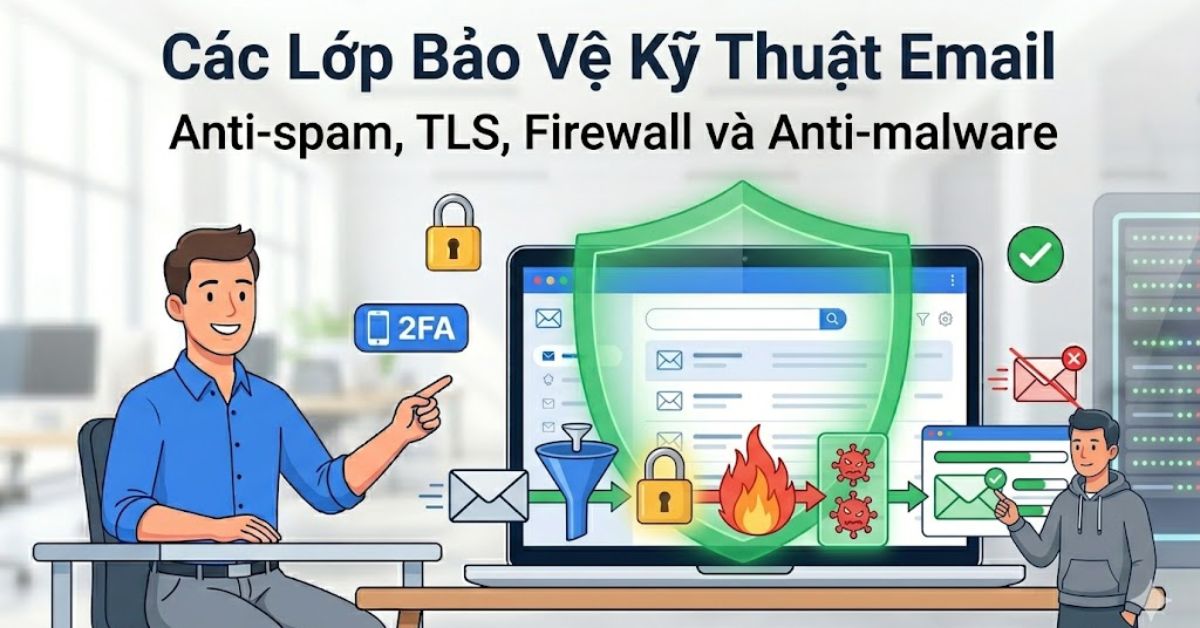
Ngoài SPF/DKIM/DMARC, một số lớp bảo vệ kỹ thuật khác đáng triển khai ở cấp máy chủ email:
- Anti-spam và anti-malware đa lớp: Lọc email đến qua nhiều engine khác nhau giúp bắt được các biến thể malware mới mà một engine đơn lẻ có thể bỏ sót; cần cập nhật signature thường xuyên
- Mã hóa TLS khi truyền tải: Đảm bảo email được mã hóa trong quá trình truyền giữa các máy chủ, ngăn chặn nghe lén trên đường truyền; MTA-STS là tiêu chuẩn bổ sung giúp ép buộc kết nối TLS với các máy chủ đối tác
Câu hỏi thường gặp
Mật khẩu email doanh nghiệp nên đặt như thế nào?
Mật khẩu cần dài tối thiểu 12–16 ký tự, kết hợp chữ hoa, chữ thường, số và ký tự đặc biệt. Cách thực tế nhất là dùng passphrase — chuỗi 4–5 từ ngẫu nhiên ghép lại — vừa dài, vừa dễ nhớ hơn mật khẩu ký tự phức tạp ngắn. Dùng trình quản lý mật khẩu để tạo và lưu trữ thay vì tự nghĩ mật khẩu thủ công.
Có nên bắt nhân viên đổi mật khẩu định kỳ không?
Theo NIST SP 800-63B (2024), ép đổi mật khẩu định kỳ cứng nhắc không còn được khuyến nghị vì thực tế dẫn đến mật khẩu yếu hơn. Thay vào đó, đổi mật khẩu khi có lý do cụ thể: nghi lộ, sau sự cố, khi nhân viên liên quan nghỉ việc. Riêng tài khoản nhạy cảm như ceo@ hay ketoan@ nên đổi 3–6 tháng một lần và bắt buộc kèm 2FA.
2FA cho email doanh nghiệp có thực sự cần thiết?
Cần thiết — đây là biện pháp có hiệu quả cao nhất so với công sức bỏ ra. Mật khẩu mạnh kết hợp 2FA ngăn chặn hơn 99% vụ chiếm tài khoản tự động theo ước tính của Microsoft. Ngay cả khi mật khẩu bị lộ qua một vụ rò rỉ dữ liệu, kẻ tấn công vẫn không đăng nhập được nếu thiếu mã OTP từ thiết bị của bạn.
Làm sao nhận biết email lừa đảo (phishing)?
Kiểm tra ba điểm: địa chỉ người gửi đầy đủ (không chỉ tên hiển thị), URL thật của link khi hover chuột, và mức độ "khẩn cấp" bất thường trong nội dung. Email phishing thường tạo áp lực thời gian, yêu cầu hành động ngay lập tức, hoặc đề nghị cung cấp thông tin đăng nhập, OTP hoặc thông tin tài chính. Khi nghi ngờ, xác minh qua điện thoại hoặc kênh liên lạc khác trước khi thực hiện bất kỳ thao tác nào.
Nhân viên nghỉ việc cần xử lý tài khoản email thế nào?
Vô hiệu hóa tài khoản và đổi mật khẩu các tài khoản liên quan ngay trong ngày nhân viên nghỉ — không để đến cuối tuần. Nếu tài khoản cần chuyển tiếp email trong thời gian bàn giao, thiết lập auto-forward có thời hạn rõ ràng và thu hồi quyền truy cập trực tiếp ngay lập tức. Tài khoản cũ không được xử lý đúng hạn là một trong những nguồn rò rỉ phổ biến nhất trong doanh nghiệp vừa và nhỏ.
SPF, DKIM, DMARC có bắt buộc không?
Từ năm 2024, Google và Yahoo đã yêu cầu bắt buộc SPF và DKIM với người gửi hàng loạt; DMARC là điều kiện bắt buộc với người gửi trên 5.000 email/ngày. Với doanh nghiệp bất kỳ quy mô, triển khai cả ba bản ghi là tiêu chuẩn tối thiểu để email không bị rơi vào spam và tên miền không bị kẻ xấu lợi dụng giả mạo.