Cảnh Báo: Email Scam với nội dung "Tôi có tin xấu cho bạn"
Email Scam Với Nội Dung Tôi Có Tin Xấu Cho Bạn được phân loại là một phần của chiến dịch thư rác được sử dụng bởi tội phạm mạng (những kẻ lừa đảo), những kẻ cố gắng đe dọa và lừa mọi người trả tiền. Thông thường, những kẻ lừa đảo gửi một email cho biết rằng chúng đã ghi lại một video hoặc hình ảnh xâm phạm người nhận và nếu yêu cầu của chúng không được đáp ứng, chúng sẽ cung cấp tài liệu mang tính chất nội dung xấu hoặc nhằm bôi nhọ danh dự của bạn cho mọi người trong danh sách liên hệ của người dùng.
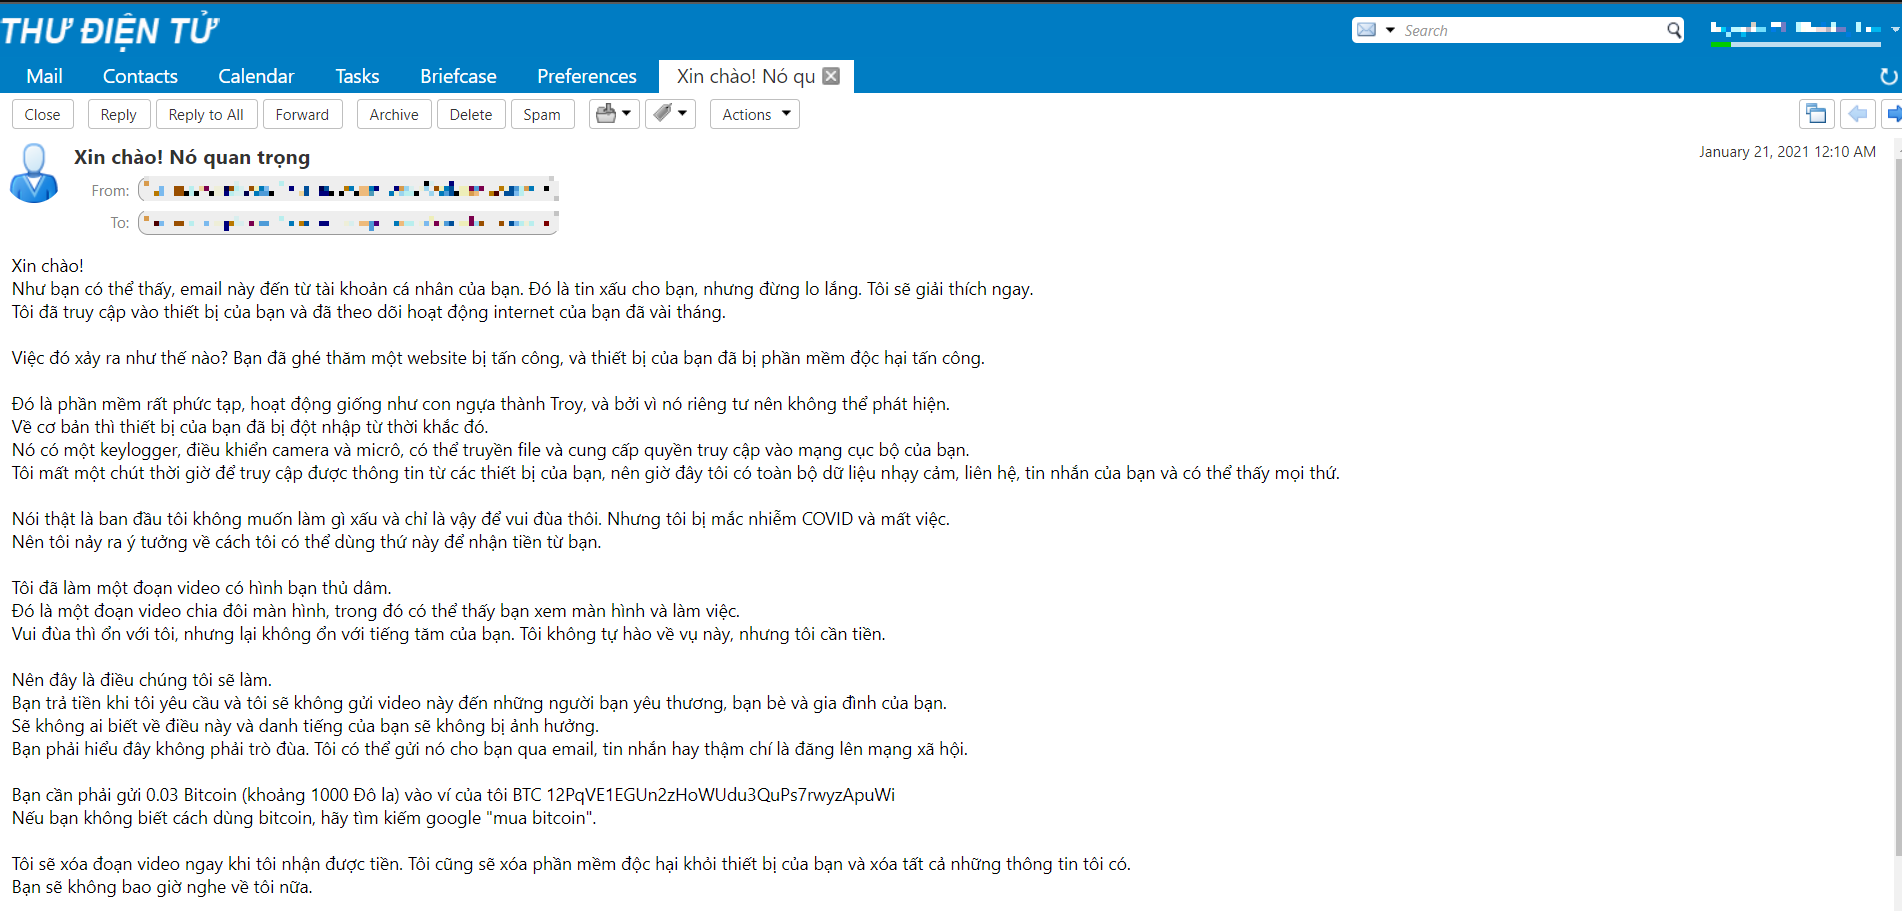
Trong trường hợp cụ thể này, những kẻ lừa đảo gửi email thông báo rằng thiết bị của bạn đã bị theo dõi và chúng có quyền truy cập vào danh sách liên hệ, lịch sử duyệt web của bạn. Lưu ý rằng các nhà phát triển sử dụng một kỹ thuật được gọi là "giả mạo". Về cơ bản, chúng giả mạo thông tin người nhận để có vẻ như email đã được nhận từ một người dùng khác (trong trường hợp này, đó thực sự là người nhận).
Vì vậy, có vẻ như bạn đã gửi email cho chính mình. Như đã nêu trong thông báo, sự xâm nhập này đã xảy ra do các lỗ hổng của bộ định tuyến mà bạn được cho là đã kết nối một thời gian trước đó. Kết quả là một trojan đã được cài đặt trên máy tính của bạn và kẻ lừa đảo này (hoặc những kẻ lừa đảo) hiện có quyền truy cập vào webcam của bạn.
Hơn nữa, họ tuyên bố rằng họ đã chụp ảnh màn hình của bạn khi bạn truy cập một trang web khiêu dâm (hoặc tương tự). Để ngăn hình ảnh này được gửi cho bạn bè và những người khác trong danh sách liên hệ của bạn, bạn phải trả 0.03 Bitcoin. Trong email đe dọa này, họ cũng nói rằng nếu bạn không thanh toán họ sẽ phát tán ảnh và chặn máy tính của bạn. Bạn có thể bỏ qua email này và đừng lo lắng về mối đe dọa trên. Những kẻ lừa đảo gửi những email này cho nhiều người với hy vọng rằng một phần trăm bị lừa và trả tiền cho họ.
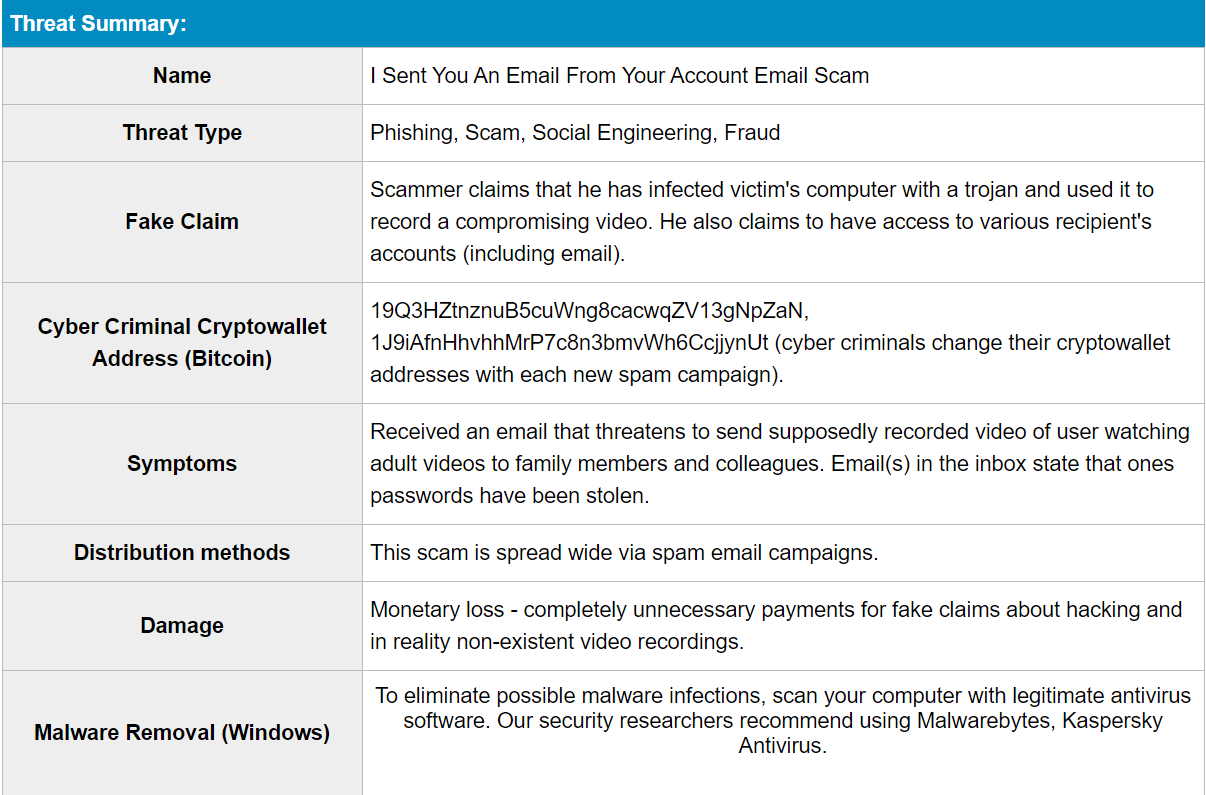
Những kẻ lừa đảo phát tán những email này chỉ đơn giản là cố gắng lừa mọi người trả tiền chuộc để chúng không tiết lộ các bức ảnh hoặc video khác nhau (chúng thực sự không tồn tại). Một loại chiến dịch email spam khác nhằm mục đích lây nhiễm vi rút có nguy cơ cao vào máy tính của người nhận như TrickBot , Emotet , AZORult , Adwind, v.v. Những email này lây nhiễm vào máy tính thông qua tệp đính kèm hoặc liên kết được liên kết với tài liệu Microsoft Office, tài liệu PDF, tệp lưu trữ (ZIP, RAR, v.v.), tệp thực thi, v.v. Mở các tệp đính kèm này dẫn đến cài đặt các chương trình độc hại thường lây lan khác lây nhiễm hoặc đánh cắp dữ liệu cá nhân (chi tiết ngân hàng, mật khẩu khác nhau, thông tin đăng nhập, v.v.). Việc cài đặt các chương trình này có thể dẫn đến tổn thất tài chính, các vấn đề về quyền riêng tư, các vấn đề về an toàn duyệt web hoặc máy tính bị nhiễm vi rút khác như ransomware.
Thời gian gần đây iNET nhận được rất nhiều phản hồi từ những người dùng có liên quan về email lừa đảo này. Đây là câu hỏi phổ biến nhất mà chúng tôi nhận được:
Q: Xin chào đội ngũ kỹ thuật iNET, tôi đã nhận được email thông báo rằng máy tính của tôi đã bị tấn công và họ có một video về tôi. Bây giờ họ đang yêu cầu một khoản tiền chuộc bằng Bitcoin. Tôi nghĩ điều này phải đúng vì họ đã liệt kê tên thật và mật khẩu của tôi trong email. Tôi nên làm gì?
A: Đừng lo lắng về email này. Cả tin tặc và tội phạm mạng đều không xâm nhập máy tính của bạn và không có video nào quay cảnh bạn xem nội dung khiêu dâm. Chỉ cần bỏ qua thông báo và không gửi bất kỳ Bitcoin nào. Email, tên và mật khẩu của bạn có thể đã bị đánh cắp từ một trang web bị xâm nhập như Yahoo (những vi phạm trang web này là phổ biến). Nếu lo lắng, bạn có thể kiểm tra xem tài khoản của mình có bị xâm phạm hay không bằng cách truy cập trang web hasibeenpwned.
Có nhiều biến thể khác nhau của thư chiến dịch spam Email Scam:
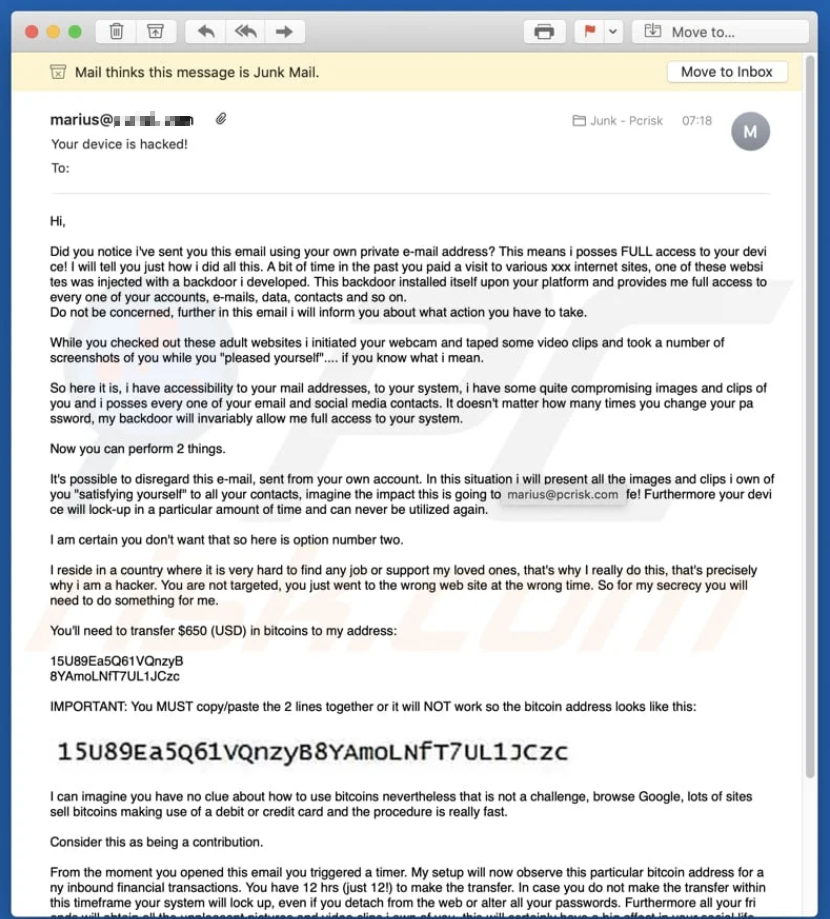
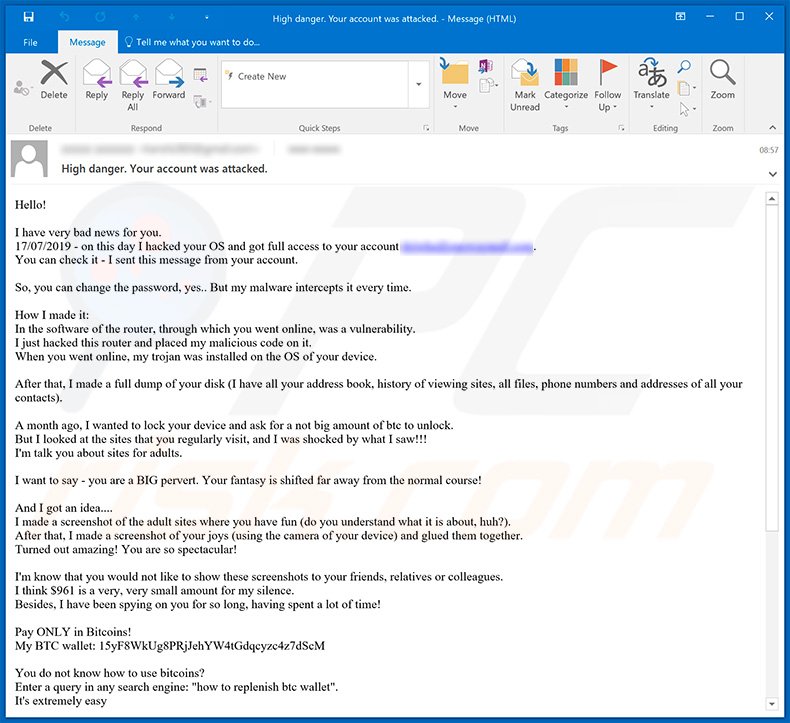
Một số biến thể Email Scam hiện khuyến khích người dùng tải xuống và xem tài liệu làm nhục trước khi gửi tiền.
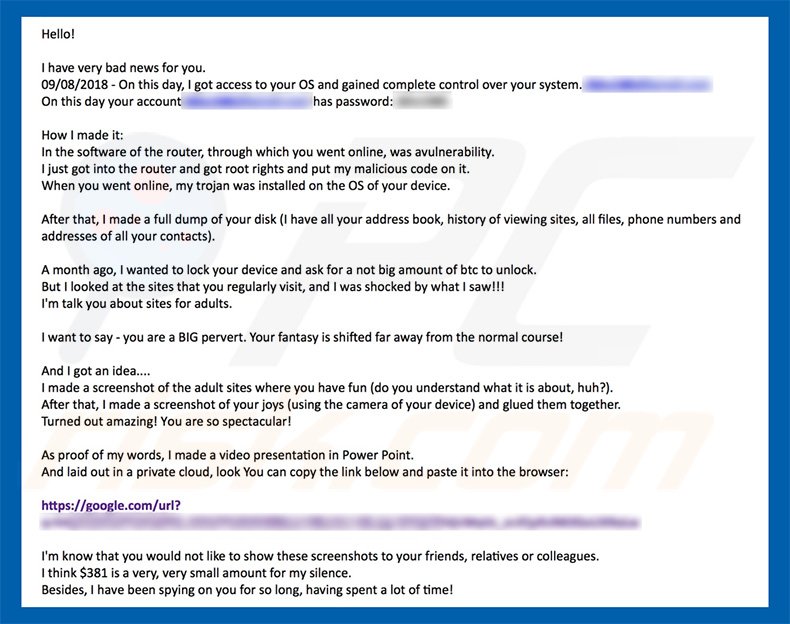
Tội phạm mạng đã dịch email lừa đảo này và hiện đang nhắm mục tiêu người dùng máy tính ở nhiều quốc gia khác nhau, dưới đây là một số ví dụ về email lừa đảo này nhắm mục tiêu người dùng các Quốc gia khác nhau:
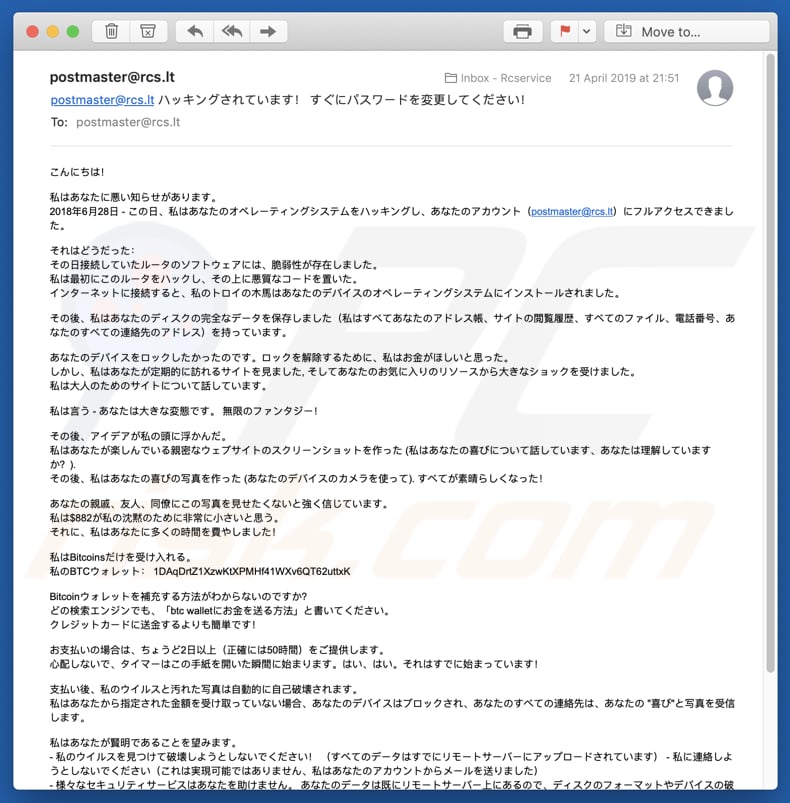
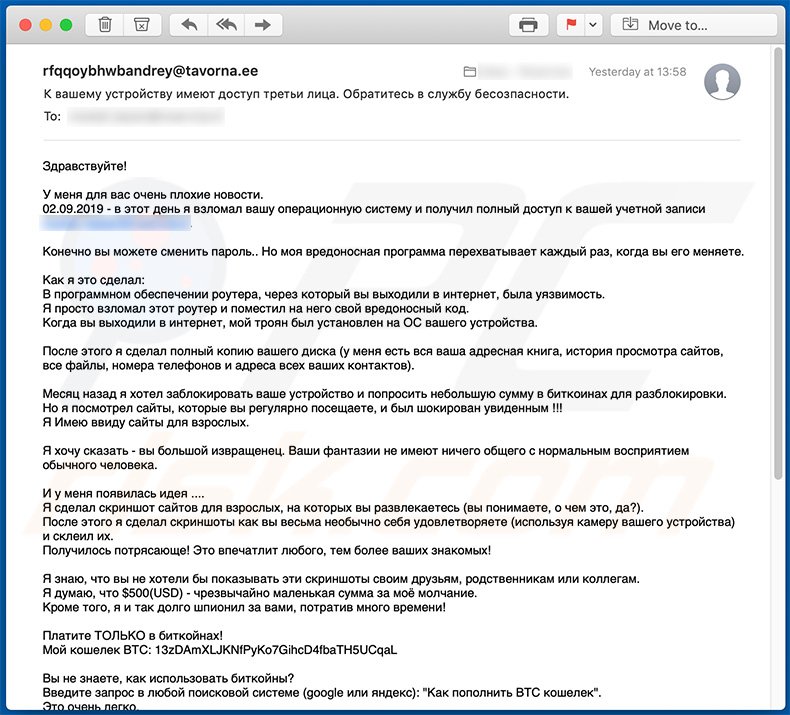
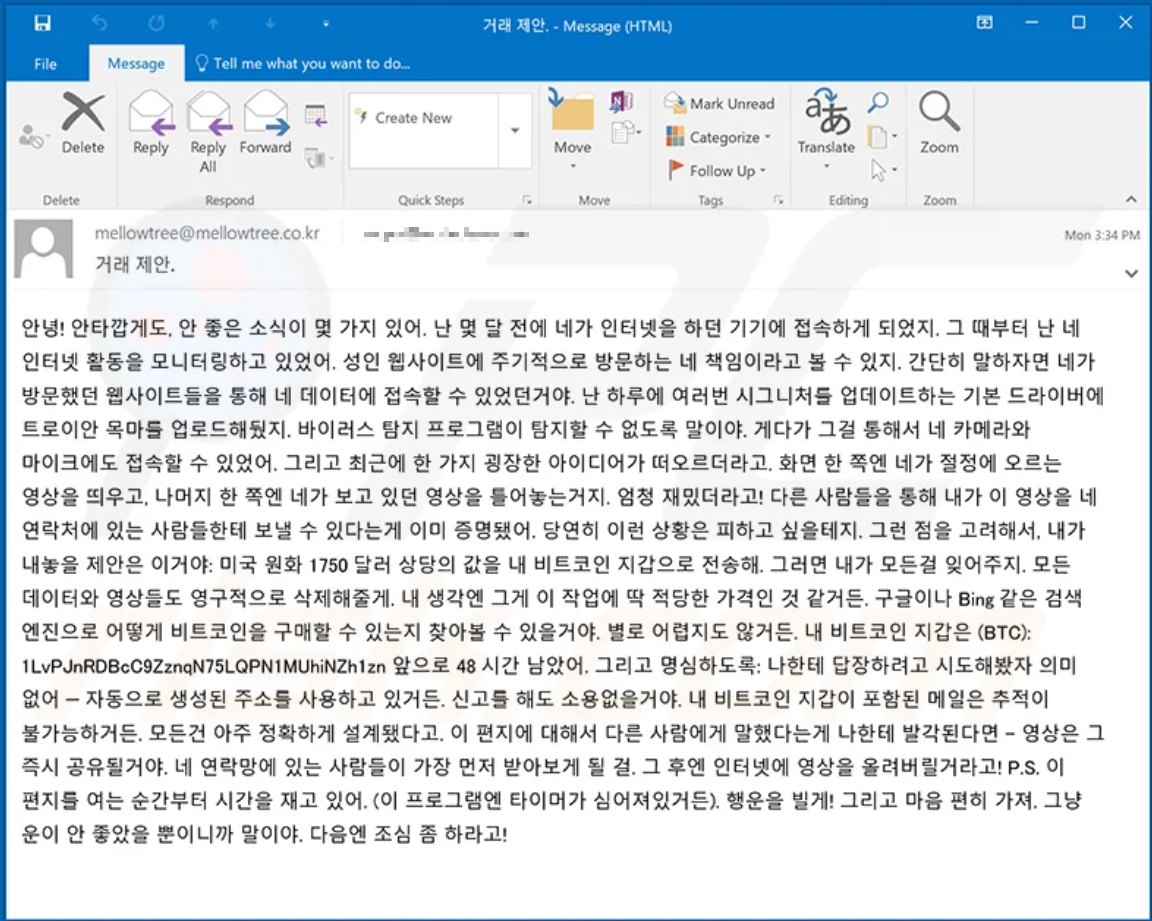
Làm thế nào để các chiến dịch thư rác lây nhiễm vào máy tính?
Các chiến dịch email spam có chứa tệp đính kèm độc hại chỉ có thể ảnh hưởng đến hệ thống khi tệp đính kèm bị nhiễm được mở (hoặc tệp thực thi được thực thi). Do đó, những email này không thể tự khởi động phần mềm độc hại nếu không có sự can thiệp thủ công của người nhận.
Ví dụ: nếu phần đính kèm là tài liệu Microsoft Office, nó phải được mở và cho phép sử dụng các lệnh macro. Khi việc này được thực hiện, các tài liệu MS Office độc hại có thể tải xuống và cài đặt các máy tính lây nhiễm khác nhau. Nếu tệp đính kèm là tệp lưu trữ, nó có thể sẽ chứa tệp thực thi cần được thực thi trước khi có thể gây hại.
Làm thế nào để tránh cài đặt phần mềm độc hại?
Nếu có email được nhận từ một địa chỉ không xác định/ không đáng tin cậy hoặc bối cảnh email có vẻ không liên quan / không liên quan đến bạn, đừng mở liên kết hoặc tệp đính kèm đã trình bày.
Không tải xuống phần mềm từ các trang web không chính thức, không rõ ràng (hoặc các nguồn khác), sử dụng trình tải xuống của bên thứ ba, mạng ngang hàng, v.v.
Cài đặt / tải xuống phần mềm một cách cẩn thận: kiểm tra tất cả các cài đặt hoặc tùy chọn có sẵn (chẳng hạn như "Tùy chỉnh", "Thủ công") và bỏ chọn các ứng dụng bổ sung mà bạn không muốn tải xuống/ cài đặt.
Không bao giờ sử dụng các trình cập nhật phần mềm không chính thức (giả mạo) của bên thứ ba, vì chúng thường cài đặt virus hơn là các bản cập nhật. Sử dụng các chức năng và công cụ do các nhà phát triển phần mềm chính thức cung cấp.
Không sử dụng các phiên bản Office thấp hơn Office 2010. Các phiên bản mới hơn có "Chế độ xem được bảo vệ" chế độ có thể ngăn chặn các tệp đính kèm độc hại tải xuống các tệp lây nhiễm khác nhau.
Nếu bạn đã mở các tệp đính kèm độc hại, chúng tôi khuyên bạn nên chạy quét với phần mềm Malwarebytes hoặc sử dụng Kaspersky Antivirus cho Windows để tự động loại bỏ phần mềm độc hại đã xâm nhập hoặc chủ động bảo vệ trước các phần mềm độc hại.