Cảnh báo lỗ hổng Dirty Frag leo thang quyền trong Linux
OpenWall vừa công bố lỗ hổng "Dirty Frag", một lỗ hổng LPE phổ quát cho phép user giành
quyền root trên tất cả các bản phân phối Linux (chưa có số CVE).
Quá trình iNET thử nghiệm khai thác trên hệ điều hành Linux Ubuntu 22.04.03
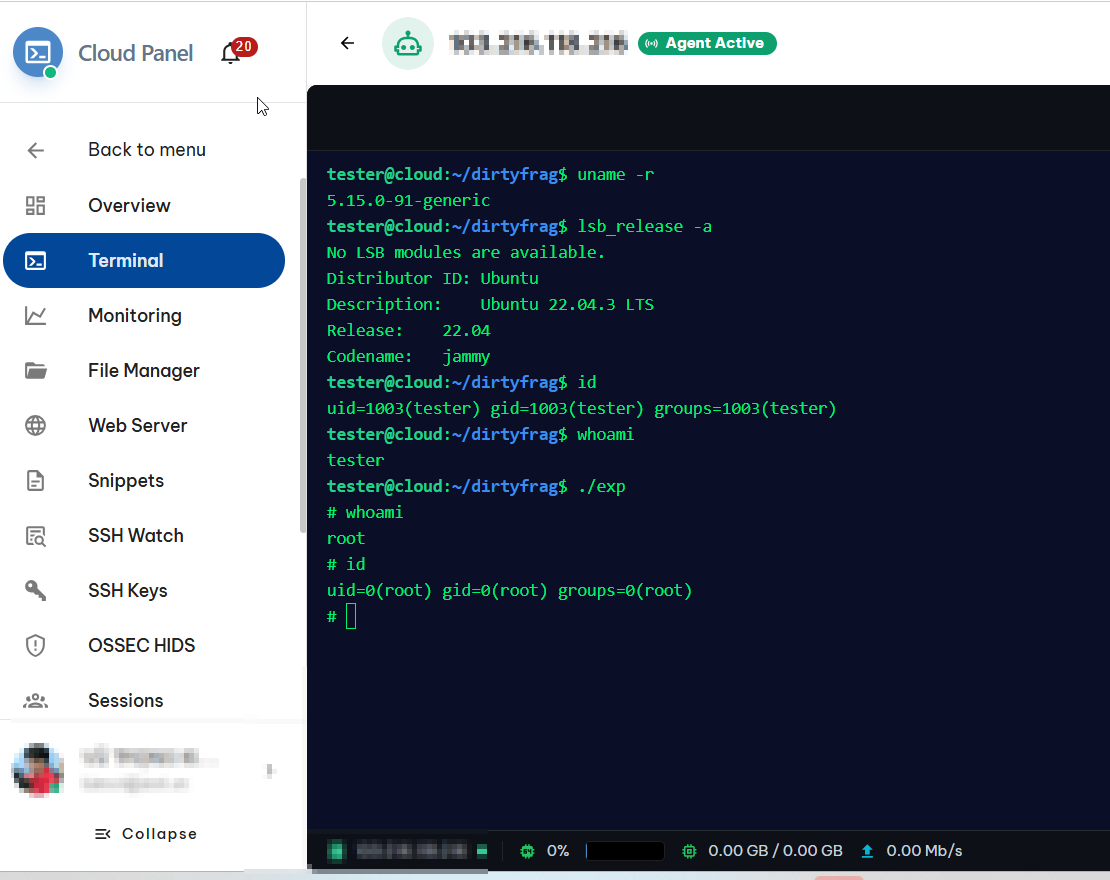
Ta thấy được dưới quyền user tester chạy khai thác lỗ hổng Dirty Frag thành công leo thang lên quyền root thành công.
Hiện tại các Distro Linux chưa công bố các bản vá chính thức, do vậy OpenWall khuyến nghị quản trị viên tạm thời sử dụng lệnh sau để gỡ bỏ các modules chứa lỗ hổng:
sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; true"
Kết quả
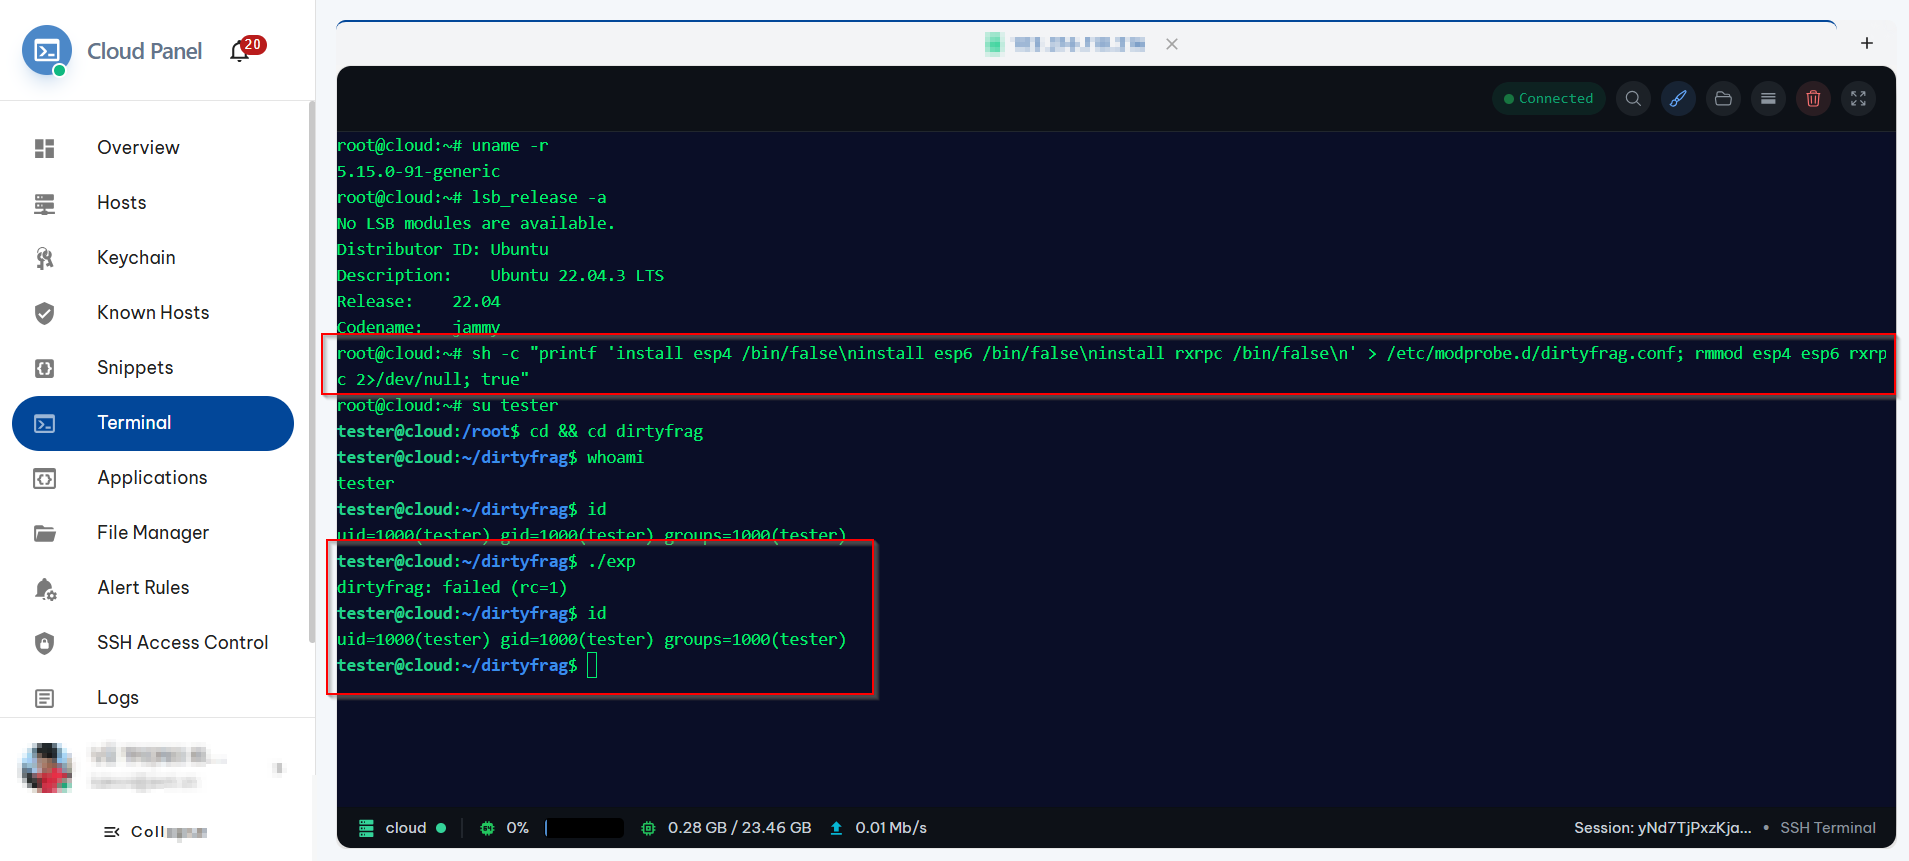
Sau khi gỡ bỏ các modules, quá trình khai thác lỗ hổng leo quyền root không thành công.
iNET khuyến nghị các Khách hàng sử dụng máy chủ hệ điều hành Linux nhanh chóng gỡ bỏ các modules chứa lỗ hổng để hạn chế ảnh hưởng do lỗ hổng trên gây ra.
Nguồn tham khảo: Tại đây