OneDash cập nhật: Object Storage bớt bước tới lệnh S3 đầu tiên và tự động chặn nguồn dò mật khẩu SSH
Bản cập nhật ngày 26/08/2026 tập trung vào hai mảng: Object Storage rút ngắn quãng đường từ lúc mua dịch vụ tới lệnh S3 đầu tiên, và bảo mật SSH có cơ chế tự động chặn nguồn dò mật khẩu — chặn được cả dải, mỗi lượt chặn có thời hạn tự gỡ và bốn lớp bảo vệ chống tự khoá ra ngoài
Sau bản v1.8.0, phần Object Storage của OneDash đã có đủ bucket, khoá truy cập, phân quyền và hạn mức — nhưng để chạy được lệnh S3 đầu tiên vẫn phải đi qua bốn bước rời rạc. Bản v1.8.1 rút gọn quãng đường đó. Cùng lúc, phần bảo mật SSH được bổ sung tính năng mà đội vận hành nào cũng từng mong khi nhìn nhật ký đăng nhập: máy chủ tự chặn nguồn đang dò mật khẩu, thay vì chờ người ngồi trực. Bài viết này điểm qua những thay đổi đáng chú ý nhất.
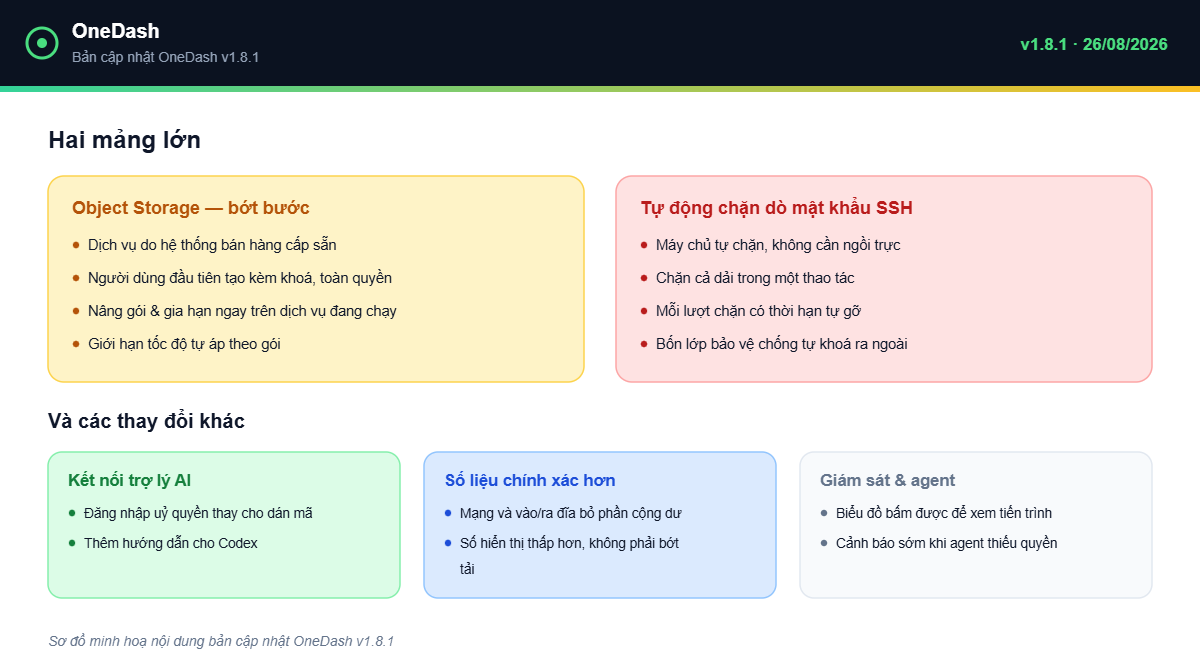
Các nhóm thay đổi chính trong bản cập nhật OneDash v1.8.1
1. Object Storage bớt bước tới lệnh S3 đầu tiên
Trước đây, từ lúc mua dịch vụ tới lệnh S3 đầu tiên phải qua bốn bước rời: tạo người dùng, cấp quyền, phát khoá, rồi tạo bucket. Riêng ba bước đầu đã đủ gây nhầm lẫn, khoá vừa phát ra vẫn chưa dùng được ngay vì quyền chưa gán xong.
Nay dịch vụ do hệ thống bán hàng cấp sẵn, và ba bước đầu gộp thành một: người dùng đầu tiên tạo ra đã có toàn quyền S3 kèm khoá dùng được ngay. Quyền có trước khoá, phát ra là chạy.
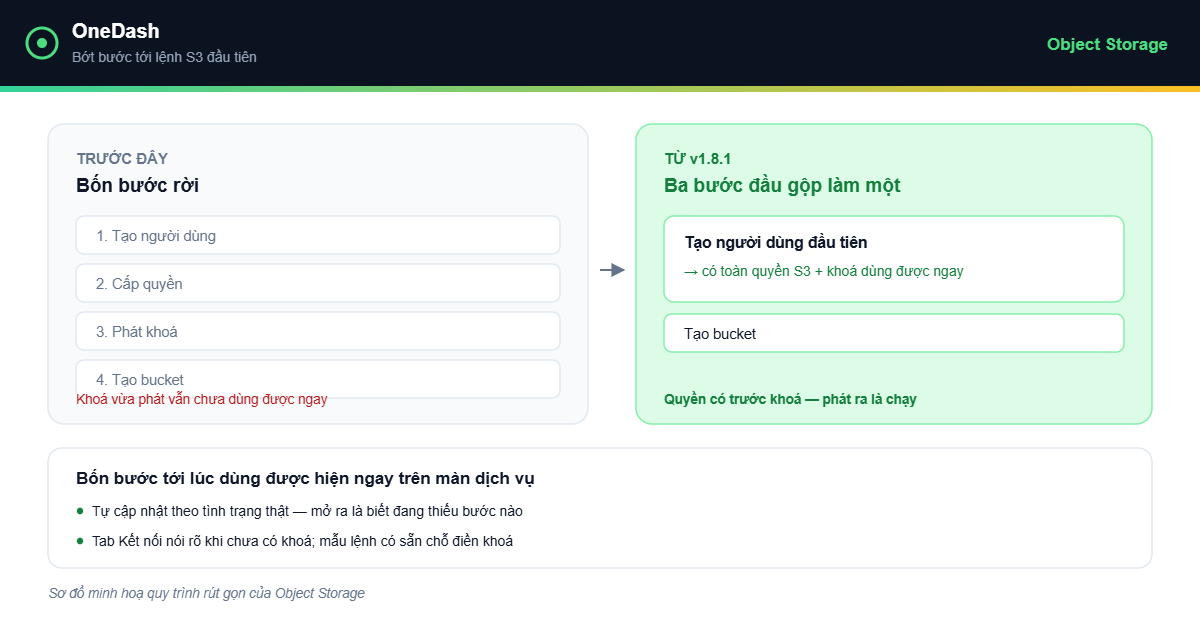
Bốn bước rời trước đây rút còn một bước: người dùng đầu tiên tạo kèm khoá và mặc định toàn quyền S3
Biết đang thiếu bước nào, không phải đoán
Bốn bước tới lúc dùng được hiện ngay trên màn dịch vụ và tự cập nhật theo tình trạng thật, mở ra là biết đang ở đâu. Tab Kết nối nói rõ khi chưa có khoá, và mẫu lệnh cho công cụ dòng lệnh có sẵn chỗ điền khoá: sao chép về, điền khoá, chạy.
Nâng gói và gia hạn ngay trên dịch vụ đang chạy
Đây là thay đổi có giá trị thực tế nhất với khách hàng đang dùng: nâng gói và gia hạn thực hiện ngay trên dịch vụ đang chạy, dịch vụ, bucket và khoá giữ nguyên, ứng dụng đang chạy không phải sửa gì. Không còn cảnh tạo dịch vụ mới rồi chuyển dữ liệu sang.
Giới hạn tốc độ cũng tự áp theo gói, người dùng mới tạo ra tự nhận đúng mức trần của gói, không còn ô nhập tay nên không còn nguy cơ đặt sai mức. Bên cạnh đó: bảng dịch vụ hiện luôn gói đang dùng, dung lượng và ngày hết hạn để nắm cả danh mục mà không phải mở từng dịch vụ; danh sách người dùng đọc theo trang nên mở nhanh kể cả với dịch vụ nhiều người dùng; đổi được tên hiển thị của dịch vụ, tiện khi một khách hàng có nhiều dịch vụ cho nhiều mục đích khác nhau; màn hình Tổng quan sắp xếp lại theo ý nghĩa, gói và hạn mức một bên, tình trạng sử dụng một bên, bỏ các ô lặp lại; và dịch vụ tạm ngưng thì ngưng hết cả đường xem lẫn đường chỉnh sửa, không còn tình trạng sửa được một nửa.
Dịch vụ vẫn đang mở dần cho khách hàng. Việc đọc ghi dữ liệu dùng công cụ S3 quen thuộc (AWS CLI, rclone, s3cmd, Cyberduck, WinSCP…); OneDash lo phần dịch vụ, khoá truy cập và hạn mức.
2. Tự động chặn nguồn dò mật khẩu SSH và chặn được cả dải
Một đợt dò mật khẩu điển hình dùng hàng chục địa chỉ dồn trong vài dải. Xử lý từng địa chỉ vừa mất thời gian vừa không theo kịp: hôm nay chặn xong mười lăm địa chỉ thì mai xuất hiện địa chỉ thứ mười sáu trong cùng dải đó.
Phiên bản này để máy chủ tự chặn khi phát hiện một nguồn dò mật khẩu, không cần ai ngồi trực nhật ký. Khi nhiều địa chỉ trong cùng một dải cùng dò, hệ thống xử lý chúng như một nhóm và chặn cả dải trong một thao tác, thay vì từng cái rời.
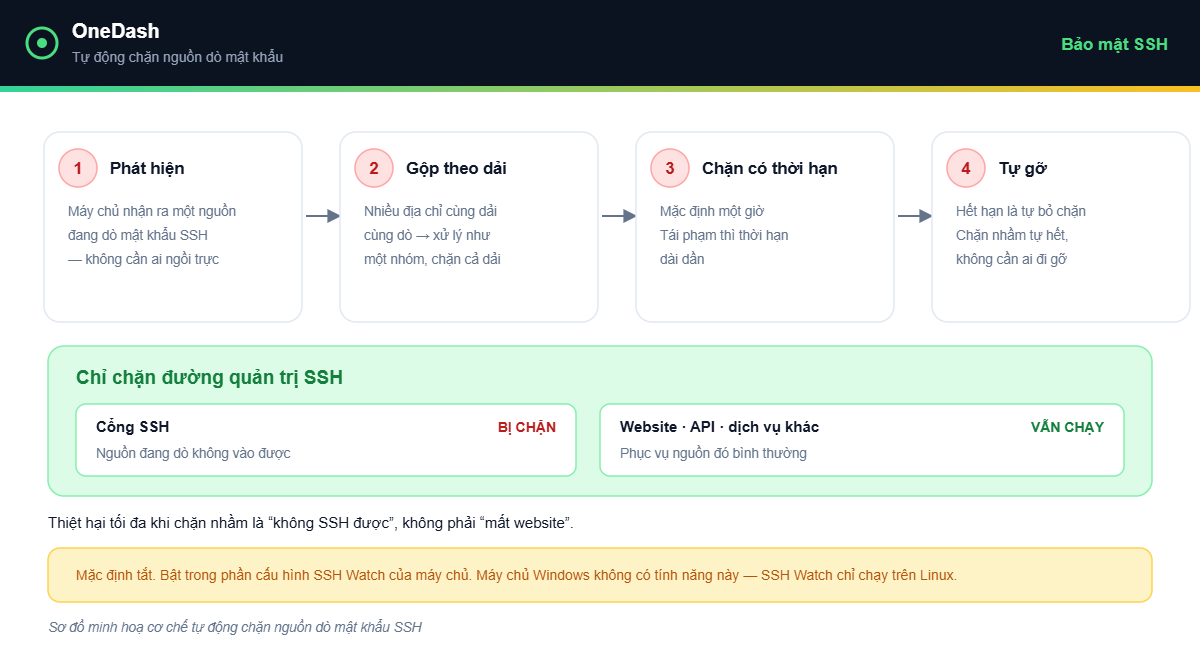
Máy chủ tự chặn nguồn dò mật khẩu, gộp theo dải và mỗi lượt chặn có thời hạn tự gỡ
Chặn nhầm thì tự hết, và không mất website
Hai chi tiết khiến tính năng này an toàn để bật. Thứ nhất, mỗi lượt chặn tự động có thời hạn, mặc định một giờ và tái phạm thì thời hạn tăng dần; một lần chặn nhầm vì vậy tự hết, không cần ai đi gỡ thủ công. Thứ hai, hệ thống chỉ chặn đường quản trị SSH. Website, API và các dịch vụ khác của máy chủ vẫn phục vụ nguồn đó bình thường. Thiệt hại tối đa khi chặn nhầm là “không SSH được”, không phải “mất website”.
3. Bốn lớp bảo vệ chống tự khoá ra ngoài
Một tính năng tự động chặn mà chặn nhầm địa chỉ của chính người quản trị thì tệ hơn không có. Bốn lớp dưới đây chạy trước mọi phép đếm:
Danh sách cho phép: địa chỉ hoặc dải địa chỉ khai báo trong danh sách này không bao giờ bị chặn.
Nguồn đã từng đăng nhập thành công trong 30 ngày: được loại trừ, kể cả trong lúc máy chủ đang bị dò dồn dập.
Dải chứa một nguồn hợp lệ thì không bị gộp: vẫn chặn được từng địa chỉ xấu trong dải đó, nhưng không chặn cả dải.
Danh sách dải cấm gộp cho những dải đã biết có người dùng thật đứng sau.
Đáng chú ý là cách hệ thống xử lý tình huống xấu: khi không đọc được dữ liệu của các lớp trên, nó không chặn gì cả thay vì chặn với danh sách bảo vệ rỗng.
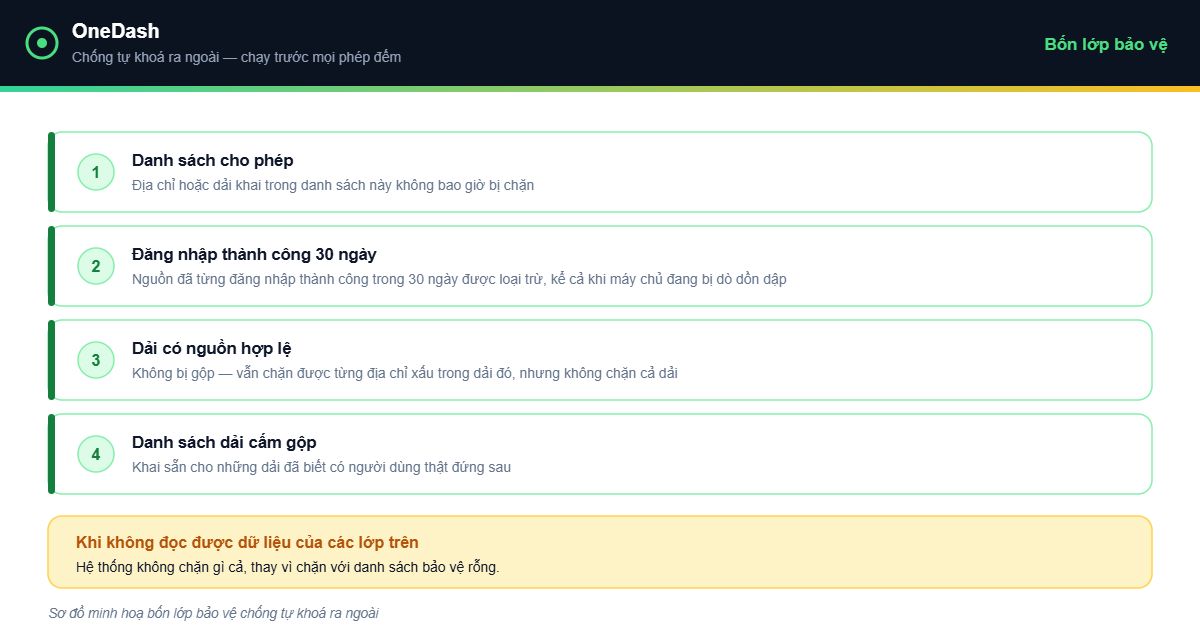
Bốn lớp bảo vệ chống tự khoá ra ngoài, chạy trước khi hệ thống quyết định chặn
4. Bảng “Nguồn đã yêu cầu chặn” và các thao tác đi kèm
Trước đây danh sách nguồn đang bị chặn chỉ tồn tại trong cấu hình tường lửa trên máy chủ, không có chỗ nào trên giao diện xem được. Nay phần bảo mật của trang chi tiết máy chủ có danh sách đầy đủ: nguồn nào, còn hiệu lực bao lâu, do tự động hay do người dùng chặn, và lý do chặn.
Danh sách gom nhóm theo dải để một đợt dò phân tán đọc được thành vài nhóm thay vì vài chục dòng rời, có tìm kiếm và phân trang, chọn nhiều dòng để gỡ cùng lúc. Ô “Chặn thủ công” cũng nói rõ phạm vi của nó kèm liên kết sang bảng này: đó là danh sách tự khai, không phải danh sách đang chặn thật trên máy chủ.
Chặn nhiều nguồn cùng lúc, ngay từ nhật ký
Bạn chọn nhiều dòng trong nhật ký đăng nhập rồi chặn một lượt. Hộp xác nhận gộp các dòng cùng nguồn và hiển thị danh sách nguồn duy nhất kèm số lần thất bại của mỗi nguồn; nếu các nguồn đã chọn tập trung trong một dải thì có gợi ý gộp dải ngay trong hộp xác nhận. Lượt chặn thủ công chọn được thời hạn: một giờ, một ngày, bảy ngày, hoặc không thời hạn.
Cấu hình riêng và hai hành động dọn
Phần cấu hình cho phép bật/tắt tự động chặn, bật/tắt gộp dải kèm ngưỡng số nguồn, đặt thời hạn cho lượt chặn đầu tiên và trần số địa chỉ xử lý trong một quyết định, khai danh sách cho phép và danh sách dải cấm gộp với kiểm tra dạng ngay khi nhập.
Về dọn dẹp, có hai hành động: “Gỡ toàn bộ chặn” trên một máy chủ trong một thao tác mà vẫn giữ lịch sử của từng mục, và “Dọn dấu vết khỏi tường lửa”, chỉ dùng được khi không còn nguồn nào bị chặn, dành cho lúc thôi dùng tính năng.
Một quy tắc quan trọng: gỡ agent KHÔNG xoá danh sách chặn. Gỡ agent thường là một phần của cài lại, nên xoá ở đó sẽ làm mất danh sách chặn mỗi lần nâng cấp; quy tắc chặn vì vậy ở lại, và lệnh gỡ in ra sẵn hướng dẫn cho trường hợp muốn tự dọn. Quy tắc chặn nay cũng có nhãn của OneDash, nhìn vào cấu hình tường lửa là biết mục nào do OneDash tạo.
5. Kết nối trợ lý AI, đăng nhập uỷ quyền thay cho dán mã
Tiếp nối hướng đã mở ở v1.8.0, việc kết nối trợ lý AI nay đi hẳn qua đăng nhập uỷ quyền trên trình duyệt thay cho việc tự tạo rồi dán mã kết nối; đường dán mã thủ công đã được gỡ khỏi giao diện. Trang Kết nối AI có hướng dẫn riêng cho từng trợ lý AI.
Máy không có trình duyệt tại chỗ vẫn đăng nhập được bằng cách xác nhận trên trình duyệt của máy khác. Việc đăng xuất nay thu hồi cả ở phía máy chủ chứ không chỉ xoá tại chỗ, và danh sách kết nối được gộp về một chỗ, mã cá nhân sao chép lại được.
Cảnh báo sớm khi agent thiếu quyền quản trị
Khi agent trên một máy chủ chạy với quyền hạn chế thay vì quyền quản trị, phần lớn tính năng quản trị không hoạt động, nhưng trước đây mỗi tính năng lại thất bại theo một kiểu khác nhau nên rất khó đoán ra nguyên nhân chung. Nay OneDash nói rõ tình trạng ngay trên giao diện kèm cách xử lý, và các thao tác chỉ đọc vẫn dùng được; chỉ thao tác ghi bị khoá, kèm lý do.
6. Cải thiện nhỏ dùng hằng ngày
Ô tìm kiếm của bảng dữ liệu có nút xoá nhanh và chờ một nhịp ngắn trước khi tìm, nên gõ không còn giật. Terminal thêm phím tắt Ctrl+G để bật/tắt thanh nhập lệnh, và thanh này nay theo đúng ô đang chọn khi mở nhiều ô. Tải tệp lên trong Trình quản lý tệp nói ra lý do khi lỗi, thay vì báo hoàn tất rồi im lặng. Bản điện thoại tự phục hồi khi trình duyệt còn giữ bản cũ, không phải xoá bộ nhớ đệm bằng tay.
Phần nhập dự án nhận diện đúng công cụ quản lý tiến trình, coi tiến trình treo là đã dừng, và giữ được lý do thật khi một thao tác bị từ chối. Giám sát ứng dụng phân biệt “đã cấu hình” với “đang gửi dữ liệu” — trước đây một ứng dụng chưa từng khởi động vẫn hiển thị là đang chạy. Kèm theo là bản vá cho một số lỗi hiển thị: chữ mờ và viền mất ở vài chỗ, biểu tượng trạng thái thiếu, và việc đổi trang giữa hai nhóm màn hình không còn nhảy sang màn sai.
7. Thay đổi hành vi cần biết
Đây là phần nên đọc kỹ trước khi cập nhật, vì có vài thay đổi ảnh hưởng tới cách hệ thống đang chạy:
Chặn IP nay chỉ chặn cổng SSH thay vì mọi cổng như trước. Lượt chặn thủ công vẫn chọn được “mọi cổng” khi cần; các mục đã chặn từ trước giữ nguyên phạm vi cũ. Trạng thái “đã chặn” trong nhật ký hiển thị đúng trên nhiều máy chủ hơn — trước đây trên phần lớn hệ điều hành hiện đại nó luôn hiện trống dù địa chỉ đã bị chặn thật. Số liệu mạng và vào/ra đĩa sẽ thấp hơn trước, đây là số đúng chứ không phải máy chủ bớt tải.
Đường dán mã kết nối AI thủ công đã gỡ khỏi giao diện; mã đã cấp trước đây vẫn dùng được, kết nối mới đi qua đăng nhập uỷ quyền. Dịch vụ Object Storage nay do hệ thống bán hàng cấp — giao diện không còn đường tự tạo, tự chia lại dung lượng giữa các dịch vụ, hay tự xoá dịch vụ; nâng dung lượng bằng cách mua nâng gói.
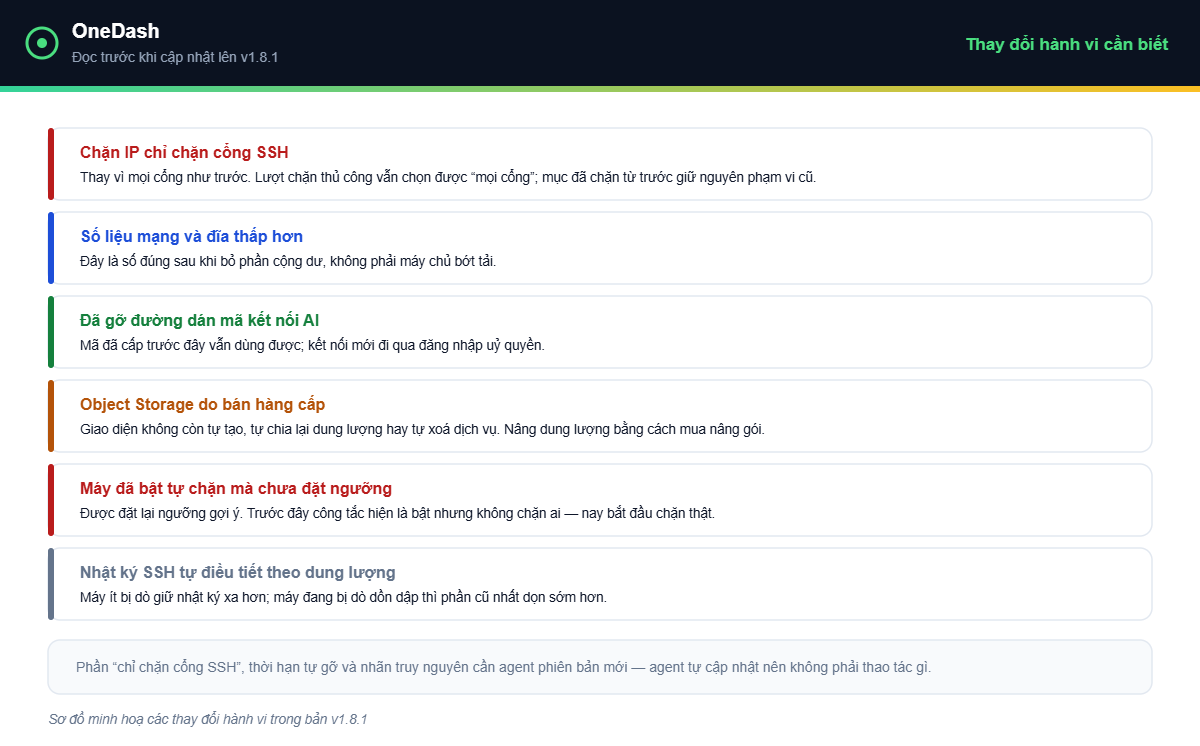
Những thay đổi hành vi cần nắm trước khi cập nhật lên v1.8.1
Hai điểm cuối cùng đáng lưu ý với đội vận hành:
Máy chủ đã bật tự động chặn mà chưa đặt ngưỡng phát hiện sẽ được đặt lại ngưỡng gợi ý: trước đây công tắc hiển thị là đang bật nhưng không bao giờ chặn ai, sau thay đổi này nó hoạt động đúng như đã bật, nên những máy chủ đó bắt đầu chặn thật.
Mức giữ nhật ký đăng nhập SSH nay tự điều tiết theo dung lượng: máy chủ ít bị dò giữ được nhật ký xa hơn trước, còn máy chủ đang bị dò dồn dập thì phần cũ nhất được dọn sớm hơn để nhật ký không phình vô hạn.